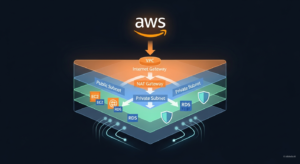
在 AWS 的 Virtual Private Cloud(VPC,虚拟私有云)中,Internet Gateway(互联网网关) 与 NAT Gateway(网络地址转换) 是两种实现外网访问的关键组件。它们分别应用于不同的子网类型 —— 公共子网(public subnet) 和 私有子网(private subnet),在云上网络设计中承担着核心角色。
本文将详细介绍两者的功能差异、部署方式及典型使用场景,帮助您构建一个高可用、可扩展且安全的云网络架构。
什么是 Internet Gateway?
Internet Gateway 是一种托管在 AWS 上的逻辑网络组件,它使 VPC 中的实例能够通过公共 IP 地址或弹性 IP 地址(Elastic IP Address)访问互联网。每个 VPC 只能附加一个 Internet Gateway。它本身不限制带宽,流量瓶颈取决于关联的 Amazon EC2 实例类型。
核心特性:
-
可使具有 public IP address 的实例连接互联网
-
与 Route Table(路由表) 配合,将公共子网的出站流量引导至互联网
-
是实现双向公网访问的前提条件
配置步骤示例:
-
创建 VPC,并附加一个 Internet Gateway
-
创建一个 public subnet,并在其 Route Table 中添加一条目标为
0.0.0.0/0的路由,下一跳设为 Internet Gateway -
启用子网内 EC2 实例的“自动分配公共 IP 地址”功能
✅ 此子网即为 公共子网,其内实例具备公网通信能力
什么是 NAT 网关(NAT Gateway)?
当子网中的实例不希望被公网直接访问,但又需要主动访问互联网(例如拉取更新、发送请求等),就需要使用 NAT(Network Address Translation)机制。
两种 NAT 实现方式:
1. NAT 实例(NAT Instance)
NAT 实例是运行在 EC2 上的自定义 NAT 服务器,您需要手动配置其安全组、路由表及关闭源/目标检查(source/destination check)。
缺点:
-
需要自行运维和监控
-
容易成为性能瓶颈(带宽受限于 EC2 实例类型)
2. NAT 网关(Managed NAT Gateway)
NAT Gateway 是由 AWS 托管的弹性、高可用服务,推荐用于生产环境。
NAT Gateway 优势:
-
完全托管服务:无需维护服务器或配置防火墙
-
高可用性:自动故障转移
-
高带宽:最高可达 45 Gbps(视区域而定)
-
支持弹性 IP Address:绑定公网出口
典型部署方式:
-
在 public subnet 中创建 NAT Gateway,并分配一个 Elastic IP
-
在 private subnet 的 Route Table 中添加
0.0.0.0/0路由,目标设为 NAT Gateway
⚠️ NAT Gateway 只能用于出站流量。公网请求无法主动连接 NAT Gateway 后的私有实例。
Internet Gateway vs NAT Gateway:关键区别一览
| 特性 | Internet Gateway | NAT Gateway |
|---|---|---|
| 连接方向 | 双向(入站/出站) | 仅出站 |
| 适用子网 | 公共子网(public subnet) | 私有子网(private subnet) |
| 是否需要公共 IP | 是 | 否(由 NAT 出口统一转换) |
| 资源管理 | AWS 托管 | AWS 托管 |
| 可用性配置 | 支持全区域 | 需为每个可用区单独创建 |
| 安全组绑定 | 支持 | 不支持绑定安全组 |
| 使用弹性IP | 可选 | 必须绑定一个 EIP |
相关核心概念一览
为更好理解 NAT 和 Internet Gateway,以下概念需一并掌握:
-
Public NAT Gateway:部署在公共子网中并分配 EIP,用于私有子网出站访问
-
Private NAT Gateway:AWS 尚未原生支持(但可通过 Transit Gateway 实现类似逻辑)
-
Route Table(路由表):VPC 中的子网需通过路由表定义出口路径(例如到 Internet Gateway 或 NAT Gateway)
-
Private IP Address & Public IP Address:私有子网中使用私有 IP;如需公网访问必须配置弹性公网 IP 或使用 NAT
-
Virtual Private Gateway:用于 VPN 或 Direct Connect 连接企业数据中心与 AWS 网络
最佳实践与架构建议
✅ 公共子网架构:
-
放置需要公网访问的服务(如 Web Server)
-
配置 Internet Gateway 与公网 IP
✅ 私有子网架构:
-
放置数据库、缓存等内网服务
-
配置 NAT Gateway 供服务访问互联网资源
-
搭配弹性负载均衡器(ELB)做入站访问的代理转发
Oncloud AI助您安全上云
作为 AWS 官方授权合作伙伴,Oncloud AI 提供如下服务支持:
-
AWS 企业账号注册与代付服务
-
构建安全合规的 VPC 网络架构
-
NAT Gateway、Internet Gateway 配置与优化
-
云服务器托管与持续运维服务
-
网络安全组、安全审计、入侵防护咨询
📧 如需 AWS 架构设计与资源优化,欢迎联系 Oncloud AI,助您无忧上云。
结语
通过合理使用 Internet Gateway 与 NAT Gateway,您可以根据业务安全策略灵活划分 VPC 中的子网访问权限,构建既安全又高效的网络架构。
掌握 AWS 网络服务的底层逻辑,不仅有助于成本优化,更为未来的系统可扩展性打下坚实基础。